 Mohammed Mkallache
Les agents IA arrivent dans les tenants, et Microsoft Entra Agent ID leur donne une identité propre. Mais le vocabulaire prête vite à confusion : blueprint, blueprint principal, agent identity, agent user. Avant de parler de gouvernance des agents, posons les bases.
Pourquoi une identité dédiée aux agents ?
Jusqu'ici, un agent tournait souvent sous un service principal classique, comme n'importe quelle application. Le problème : un service principal n'impose pas de responsable métier, ses journaux ne distinguent pas un agent d'une application, et rien ne pilote son cycle de vie.
Agent ID règle ces trois points avec des objets dédiés aux agents.
Les quatre objets
| Objet | Ce que c'est | Ressource Graph |
|---|---|---|
| Agent identity blueprint | Le modèle. Sert de base à une ou plusieurs agent identities et porte les identifiants (credentials) | agentIdentityBlueprint (application) |
| Blueprint principal | La présence du blueprint dans un tenant. C'est lui qui obtient les jetons et apparaît dans les journaux d'audit | agentIdentityBlueprintPrincipal (service principal) |
| Agent identity | L'identité de l'agent. Un service principal d'un type spécial, sans identifiants propres | agentIdentity (service principal) |
| Agent user | Optionnel, lié 1:1 à l'agent identity. Un compte utilisateur pour les services qui exigent un utilisateur, comme une boîte mail ou Teams. Pas de mot de passe, pas de passkey, pas de MFA | agentUser (utilisateur) |
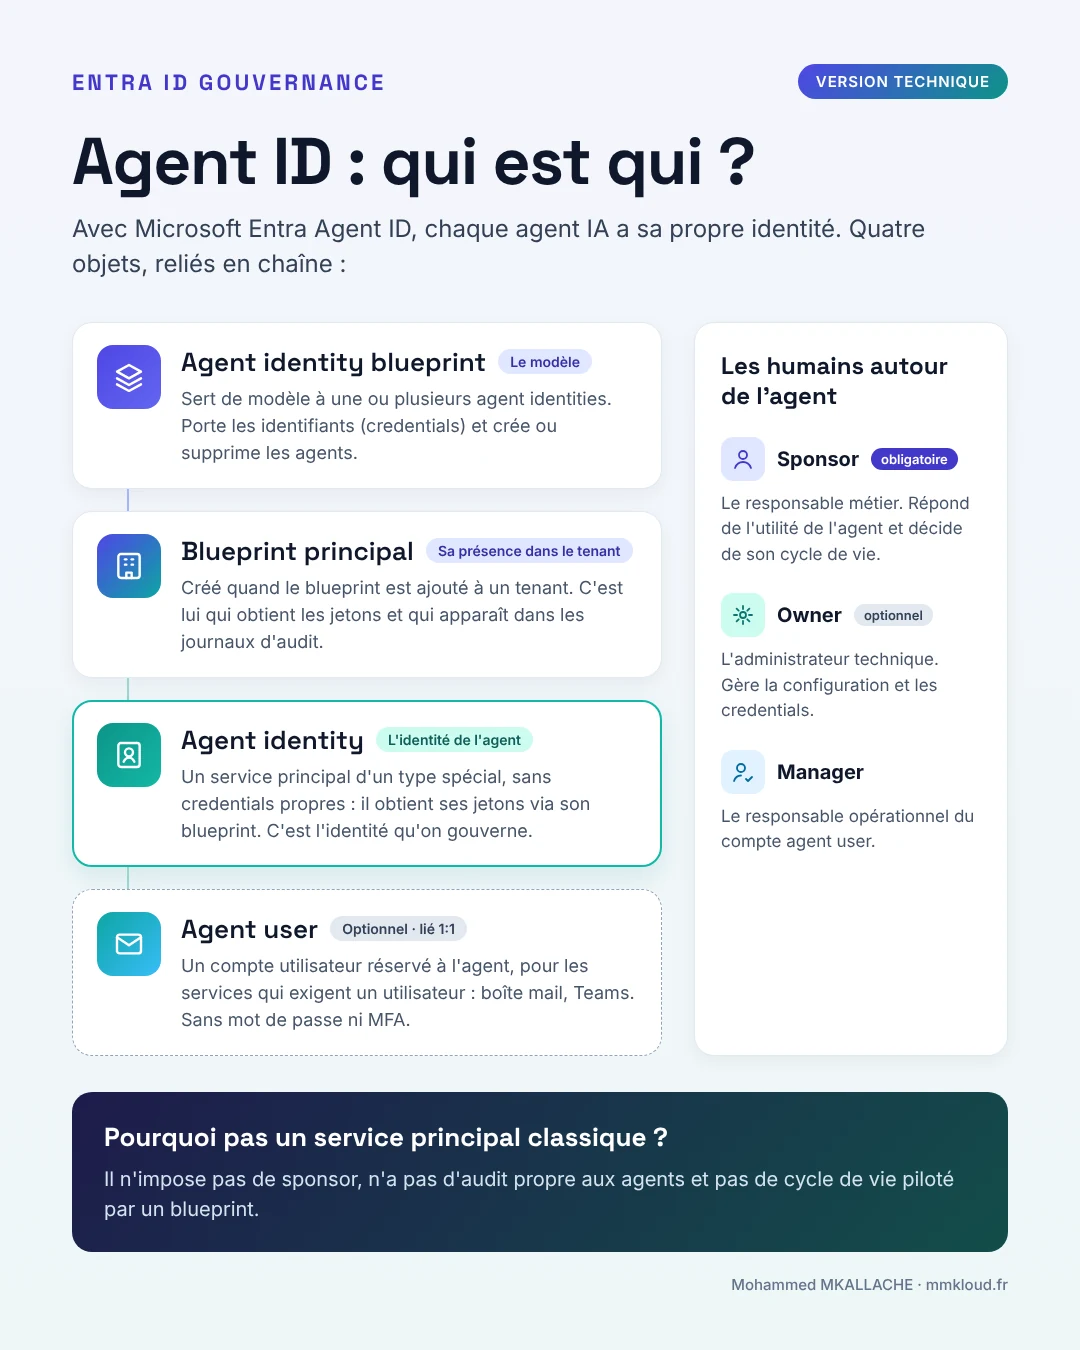
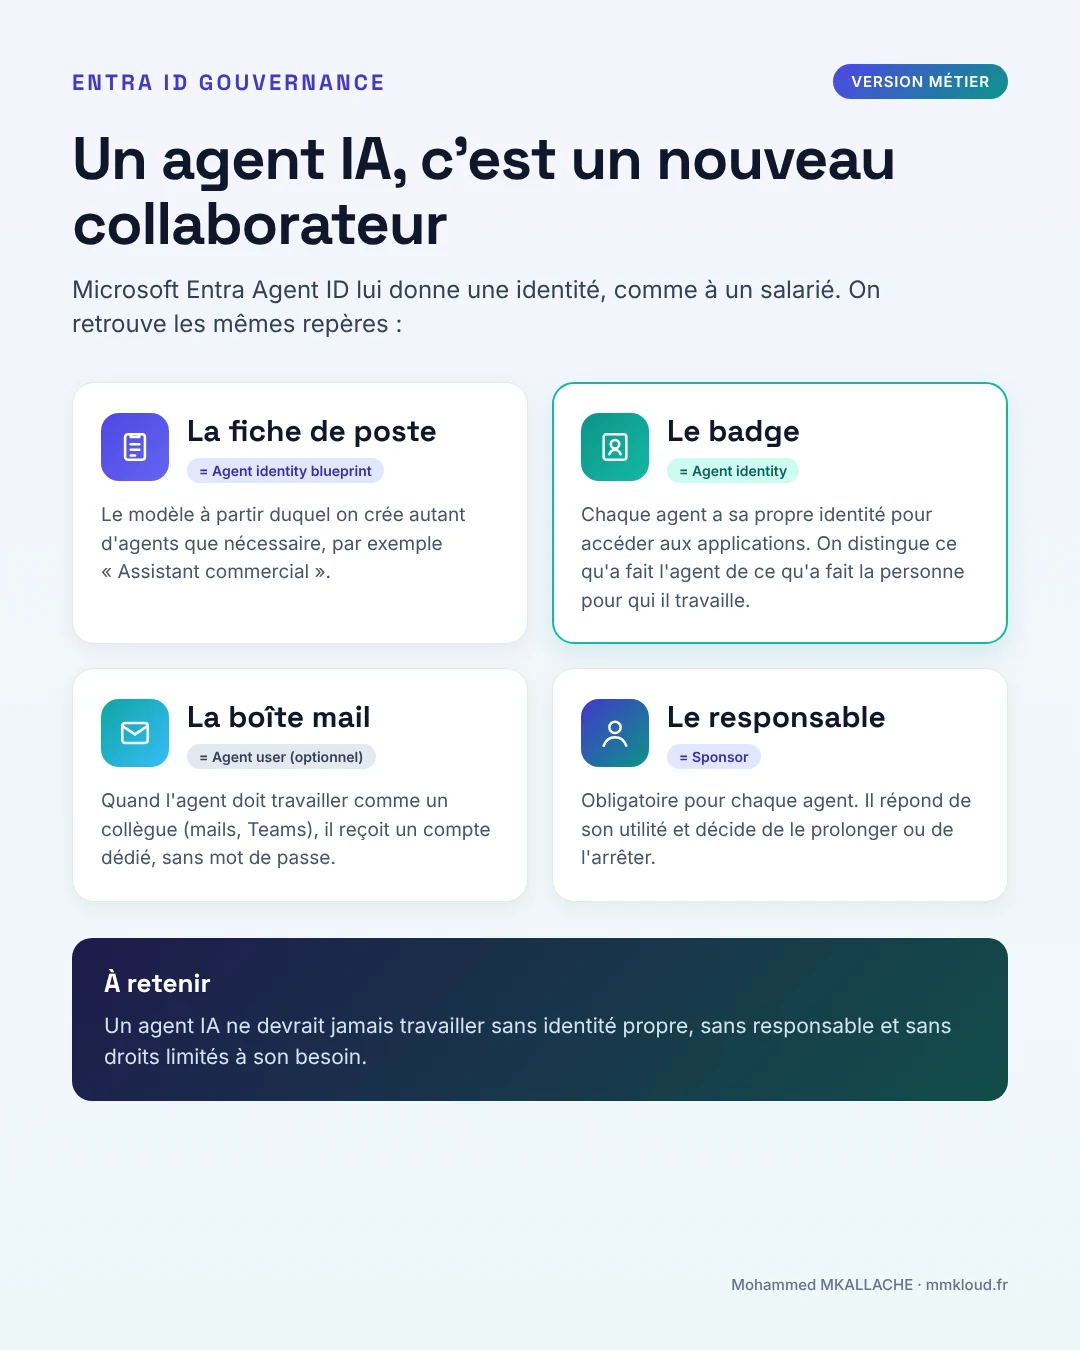
À gauche, la version technique ; à droite, la version métier. Cliquez sur une infographie pour l'agrandir.
Comment ils s'articulent
Le blueprint porte les identifiants, l'agent identity n'en a aucun. Quand l'agent doit agir, le blueprint s'authentifie et obtient un jeton au nom de l'agent identity. Le jeton final désigne bien l'agent identity : dans les journaux, on voit l'agent, pas le blueprint.
Côté permissions, deux points à retenir :
- Les permissions héritées. Une permission accordée au blueprint principal sur une application dite « héritable » s'applique à toutes les agent identities créées depuis ce blueprint dans le tenant. Pratique, mais à manier avec prudence.
- Le changement du 4 novembre 2026. Entra n'accorde plus automatiquement au blueprint la permission
AgentIdentity.CreateAsManager, qui lui permet de créer des agents sans utilisateur connecté. Un administrateur doit désormais y consentir. Un blueprint ne crée donc plus d'agents sans validation.
Les humains autour de l'agent
| Rôle | Qui | Obligatoire ? |
|---|---|---|
| Sponsor | Le responsable métier. Répond de l'utilité de l'agent et décide de son cycle de vie, sans droits d'administration technique | Oui, pour le blueprint et pour chaque agent identity |
| Owner | L'administrateur technique : configuration et identifiants | Non |
| Manager | Le responsable opérationnel du compte agent user, comme pour un salarié | Seulement pour un agent user |
Le point à surveiller : la succession des sponsors. Quand un sponsor change de poste ou quitte l'entreprise, ses agents doivent être réattribués à quelqu'un d'autre, exactement comme dans un processus Leaver.
Ce que ça change pour la gouvernance
Un agent devient une identité à part entière, qu'on gouverne avec les mêmes outils que les autres :
- Moindre privilège. L'agent identity n'a que les permissions qu'on lui accorde, plus celles héritées de son blueprint.
- Access Packages. Microsoft intègre les Access Packages d'ID Governance aux modèles de stratégies de sécurité d'Agent 365, pour que les agents démarrent avec des accès maîtrisés.
- Cycle de vie. Un responsable obligatoire pour chaque agent, et la suppression d'un blueprint nettoie automatiquement ses agent identities et ses agent users.
Prochaine étape : Dynamic Permissions, la nouveauté en préversion annoncée à Ignite pour repérer et corriger les privilèges excessifs des agents. J'y reviendrai dans un prochain article.
En bref
Le blueprint est le modèle, le blueprint principal sa présence dans le tenant, l'agent identity l'identité de l'agent, et l'agent user son compte utilisateur optionnel. Avec, toujours, un sponsor qui en répond.
Pour situer votre organisation, l'évaluation de maturité de la gouvernance des identités prend environ 5 minutes.
Pour aller plus loin
Cet article vous a été utile ? Partagez‑le.